摘要:本文面向省级互联网DDoS防御中的“孤岛效应”和体系化能力不足,提出“政企协同、联防联控”的防御架构,以政府为协调中枢,聚合多方运营商资源,构建覆盖骨干网至接入层DDOS纵深防御体系,并设计跨域资源池化与弹性伸缩模型(CRP-ESM),重点突出省级DDoS攻防处置平台建设。在常态防护、应急协同、极限抗毁三类场景验证表明,该体系可将平均响应时延从492秒降至3.8秒,跨域调度时间从2.1小时(7560秒)缩短至47秒;在400G混合流量攻击下,核心业务连通率达98.7%。
关键词: 互联网健壮性;DDoS防御;CRP-ESM模型;弹性伸缩;级联失效;
Research on Network Robustness Based on Cross-Domain DDoS Defense Capabilities
Li Defei, Zhou Chaokun, Tang Yong, Huang Qinglei, Yu Jianning
(Yunnan Landui Cloud Computing Co., Ltd., Kunming 650000, Yunnan, China)
Abstract: Addressing the "island effect" and insufficient systemic capabilities in provincial-level Internet DDoS defense, this paper proposes a "government-enterprise collaboration and joint prevention and control" defense architecture. Taking the government as the coordination hub, it aggregates resources from multiple telecom operators to construct a multi-layered defense system spanning from the backbone network to the access layer. A Cross-domain Resource Pooling and Elastic Scaling Model (CRP-ESM) is designed, and a provincial DDoS attack-defense response platform is developed. Validation across three scenarios—routine protection, emergency coordination, and extreme resilience—demonstrates that the proposed system reduces the average response latency from 492 seconds to 3.8 seconds and shortens cross-domain resource scheduling time from 2.1 hours (7,560 seconds) to 47 seconds. Under a 400 Gbps hybrid traffic attack, the core service connectivity rate achieves 98.7%.
Keywords: Internet Robustness; DDoS Defense; CRP-ESM Model; Elastic Scaling; Cascading Failure
1. 引言
公共互联网作为关键信息基础设施底座,其健壮性成为衡量国家数字主权与安全的核心指标,对边疆省份保障网络健壮性意义重大。受地缘政治冲突和网络黑产利益驱动,DDoS 攻击成为破坏互联网健壮性的首要威胁,呈现“专业化、商业化、高烈度”特征[1-2],攻击者手段多样。边疆地区因独特区位和数字价值,成为黑灰产重点目标,遭受大规模 DDoS 攻击会冲击数字经济、阻碍产业发展、削弱国际话语权。
当前,边疆省份面临特殊网络安全挑战,数字经济发展使互联网暴露面扩大,安全压力剧增,DDoS 攻击得逞影响具有战略性和外溢性。然而,传统防御体系难以应对新型 DDoS 攻击,各主体采用孤立单点防御方案,缺乏威胁情报共享与协同联动机制[3],易陷入“孤岛效应”,被攻击者逐个击破。
针对“孤岛效应”与体系化能力缺失问题,本文依据《关键信息基础设施安全保护条例》[4],提出“政企协同、联防联控”的新型 DDoS 防御模型。该模型以政府主管部门为中枢,打破企业数据壁垒与防御边界,引导多方参与,通过统一标准、共享情报、联动清洗资源,构建一体化纵深防御体系。本文将剖析其技术内核,为相关省份提供可复制推广的实践范本。
2. DDoS一体化纵深防御体系
2.1. 互联网健壮性解耦与防御
公共互联网的健壮性是由多层级、多主体共同构筑的系统性能力。从复杂网络理论看,DDoS 攻击本质是对公共互联网拓扑结构蓄意去连通化。攻击者注入海量恶意流量,饱和关键链路与节点处理能力,引发局部拥塞。局部失效沿网络拓扑传播,触发级联失效[5],一个节点过载失效使相邻节点负载激增,引发连锁崩溃,最终可能致整个网络功能丧失。
为有效阻断级联失效的传播路径,将互联网健壮性解耦为四个相互支撑的层次,层次结构如图1所示:

图1层次结构图
L1边缘自适应层:对应企业侧,强调在信任域边界实现近端流量卸载,核心属性为低时延、高精度。
L2骨干弹性调度层:对应运营商侧,核心属性是跨域资源池化与流量重路由,可解决局部拥塞的全局扩散问题。
L3宏观边界隔离层:对应国家防火墙,核心属性是主权级流量过滤与异常基线阻断。
L4威慑与溯源闭环层:对应公安/安全机关,核心属性为攻击者视角的逆向压制与法律威慑,能完成从技术防御到生态治理的逻辑闭环。
1.1. 防线协同防御机制
基于互联网健壮性的解耦,提出一个四道防线协同防御架构,架构如图2所示。该架构可被抽象为一个多层有向图G=(V,E),其中顶点集V代表各防御主体,边集E代表标准化的信息交互接口(API)。
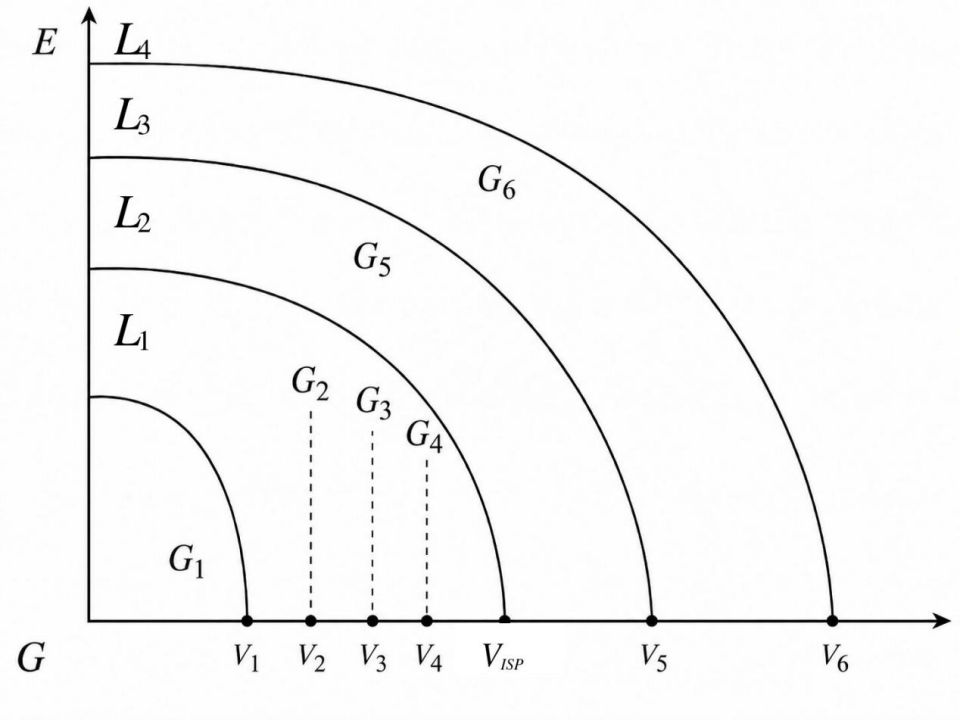
图2协同防御架构图
第一道防线:部署于企业网络边缘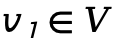 ,强调第一时间感知与本地化卸载。核心功能是用智能探针与清洗设备,在攻击初期识别并过滤大部分恶意流量,通过低时延
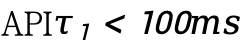 向上游防线提供原始流量特征与初步研判结果。
第二道防线:本文核心创新点,由基础电信运营商在骨干网层面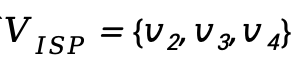 实施。攻击流量超出单个企业或单家运营商防御能力时启动,关键是打破传统三大基础电信企业间壁垒,通过政府主导的协同平台实现攻击情报实时共享与三网分布式清洗中心资源统筹调度。
第三道防线:由国家网络监管部门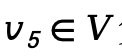 负责,针对有组织、大规模境外攻击源。通过高带宽API接收第二道防线聚合威胁情报,从国家网络出入口实施宏观流量调控与策略封堵,为国内网络提供战略缓冲。
第四道防线:由公安机关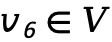 主导,利用前几道防线提供的高质量日志与溯源线索精准打击攻击者。各防线通过安全信道 API
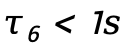 向此防线推送可用于司法取证的元数据。
2.3. 跨域资源池化与弹性伸缩模型
省DDoS攻防处置的核心创新在于其三网协同机制,本文将此实践形成一个理论模型“跨域资源池化与弹性伸缩模型”(Cross-domain Resource Pooling and Elastic Scaling Model,CRP-ESM),模型如图3所示,运用渗流理论[5-7](Percolation Theory)对其提升网络健壮性做进一步阐述。
在传统模式下,三大基础电信运营商(移动、联通、电信)各自构成独立的自治系统,其防御资源是孤立且静态分配的。当遭遇超大规模流量洪峰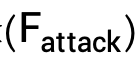 时,若
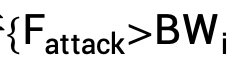 [其中
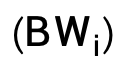 为第(i)个AS的最大防护带宽]},该AS的防御体系将被击穿,导致其服务区域内的关键节点失效。从网络拓扑角度看,这相当于对网络进行了蓄意的、基于负载的节点移除[6]。根据渗流理论,这种基于负载的蓄意节点移除,将导致网络巨连通分量规模骤降,一旦突破渗流阈值
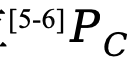 ,网络将发生相变,由全局连通崩解为孤立碎片,即诱发级联失效[7]。
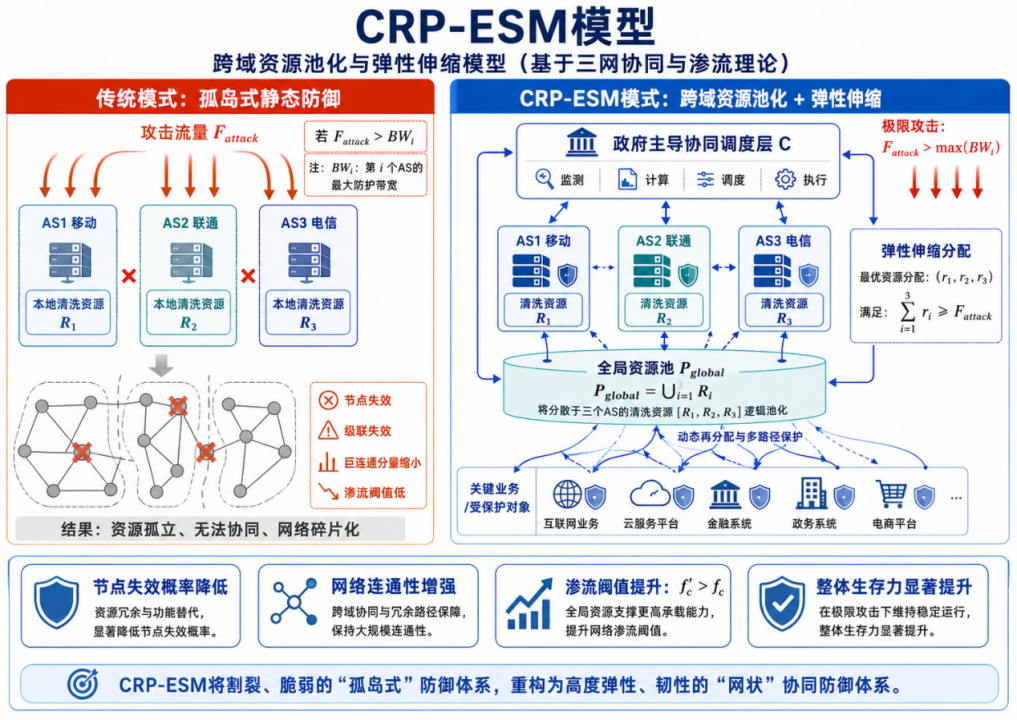
图3 CRP-ESM模型图
CRP-ESM模型通过引入一个由政府主导的协同调度层C,从根本上改变了这一脆弱性。该模型的核心思想是将物理上分散于三个AS的清洗资源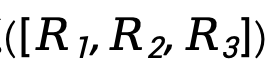 进行逻辑上的池化,形成一个统一的、虚拟化的全局资源池:
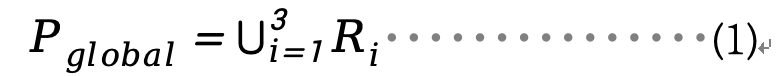
在此模型中,任一受保护对象的防护能力不再受限于其所属AS的本地资源,而是可以动态地从(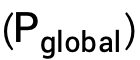 )中按需申请和使用资源。当面临
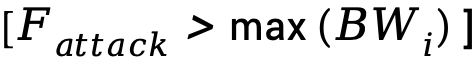 的极限攻击时,协同调度层会启动弹性伸缩机制。该机制根据实时攻击流量特征和各AS的资源负载状态,动态计算最优的资源分配方案
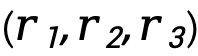 ,使得
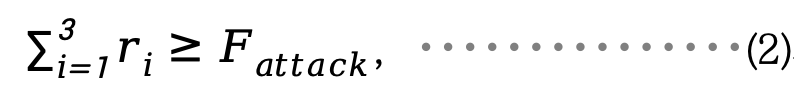
从渗流理论视角分析,CRP-ESM模型显著提升了网络的渗流阈值,其中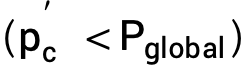 。
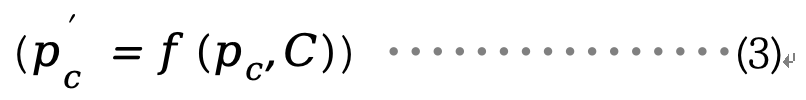
根本原因在于:
节点失效概率降低:单个AS因资源耗尽而完全失效的概率大幅下降,因为其过载风险被全局资源池所吸收。
网络连通性增强:即使某个AS的部分节点因极端情况失效,其他AS的清洗资源仍能通过骨干网为关键业务提供保护,维持了网络的巨连通分量的完整性。
因此,在CRP-ESM模型下,网络能够承受更高强度的恶意攻击而不发生全局性的功能崩溃,其整体生存力得到了质的提升。该模型成功地将原本割裂的、脆弱的“孤岛式”防御体系,重构为一个具有高度弹性和韧性的“网状”协同防御体系。
2.4. 协同机制健壮性分析
未协同的防御体系是一个脆弱的“星型”或“孤岛”拓扑,任一节点失效都可能引发级联故障。而“四道防线”协同架构则构建了一个具有高度冗余和自适应能力的“网状”拓扑。
本文定义一个多层级防御效能函数η来量化其优势:
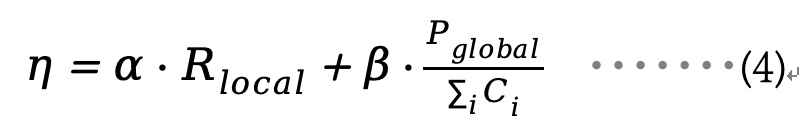
其中 为企业近端清洗效率,
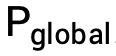 为全局资源池的有效防护容量,
 为第i家运营商独立建设同等防护能力的成本,
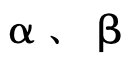 为权重系数。
该公式表明企业近端清洗 + 运营商跨域调度组合(η计算方式)在成本效益(分母为总成本)和防护效率(分子为总效能)上,显著优于单一集中式或完全分散式清洗方案。这种协同机制能大幅提升系统整体的平均故障间隔时间(MTBF),降低平均恢复时间(MTTR)。其“1+1> 2”的协同效应,使整个防御体系从被动、割裂的静态防护转变为具备自愈与自适应能力的动态协同防御体系,根本上增强了边疆省份互联网抵抗级联失效、维持核心功能的健壮性。
3. DDoS攻防处置平台设计与实现
3.1. 平台总体架构
省DDoS攻防处置构建了“高保真攻击仿真-分布式主受控调度-跨域防御协同”闭环验证体系,总体架构如图4所示。其核心思想是将互联网健壮性度量从静态评估转为动态、对抗性实证科学。平台通过在真实网络注入逼近实战的可控攻击流量,同步观测和调度防御体系响应,精确量化“CRP-ESM”模型在不同压力场景下的效能边界。

图4省DDoS攻防处置架构
在此架构中,攻击仿真系统是可控压力源,其真实性与可控性是度量体系有效性的基石;主受控系统为分布式执行引擎,解决了大规模仿真节点精准协同难题;防御协同系统构成策略执行平面,关键技术突破是实现异构防御资源标准化抽象与秒级联动。三者共同形成可度量、可验证、可演进的健壮性实战试验场。
3.2. 攻防引擎关键技术
(1) 分布式调度技术
为科学度量互联网在极限压力下的生存能力,平台研发了基于主受控架构的高保真网络靶场流量生成技术。其核心挑战在于,如何在一个分布式环境中,精准复现真实僵尸网络所特有的脉冲式和形态变异式流量特征。
流量整形与并发调度算法:平台采用分层调度架构。顶层主控组件负责全局攻击编排,将宏观攻击目标分解为针对各受控节点的微观任务。每个Agent内部运行一个实时流量整形器,该整形器基于令牌桶或漏桶[8]算法的变体,结合预设的脉冲模式,精确控制TCP SYN Flood、UDP反射放大等各类攻击流的瞬时速率与包间隔。
分布式一致性保障:主控组件与Agent之间采用基于时间戳的指令同步协议[9]。攻击指令携带绝对时间戳,Agent在本地高精度时钟(如NTP同步)驱动下于指定时刻启动载荷,减少网络传输抖动造成的时序偏差,保证攻击洪峰汇聚。
隐蔽性与抗探测:通信信道采用国密SM4加密与双向证书认证,并混淆指令协议,使演练流量特征接近正常业务,降低被第三方安全设备误判或干扰的概率。
该技术的价值在于,它提供了一种在授权实网环境中进行极限压力测试的唯一有效手段,为防御体系的能力基线标定和持续优化提供了不可替代的真实数据。
(2) 防御编排技术
防御协同系统的工程难点,是穿透三大运营商多厂商、多代际清洗设备(如绿盟、启明星辰、华为等)的技术壁垒,实现指令级秒级联动。为此,平台构建了异构安全设备抽象层和标准化北向接口。
统一数据本体:针对厂商设备输出的异构日志(NetFlow、sFlow、Syslog等)[10],平台定义统一安全事件数据本体(Unified Security Event Ontology)。该本体将IP五元组、协议类型、字节/包速率、异常标志位等字段映射为标准语义概念。轻量级、可插拔的日志解析适配器(Adapter)把不同格式日志转为结构化事件流,为上层分析提供一致输入。
基于意图的防御策略语言:平台引入声明式(Declarative)防御策略语言[11]。安全分析师或自动化引擎只需声明高层防御意图,例如“缓解来自X.X.X.X/24、指向Y.Y.Y.Y:80的DDoS攻击”,无需关心底层设备操作细节。
策略编译与指令翻译:平台内置策略编译器(Policy Compiler),核心是多厂商设备驱动规则库。高层策略提交后,编译器按目标设备类型生成专有指令序列:对A厂商可能生成ACL命令,对B厂商则触发Restful API以激活近源清洗策略。自动翻译将跨企业、跨厂商协调从人工小时级压缩至毫秒级。
通过上述技术,平台成功构建了一个标准化的北向接口(North Bound Interface),不仅实现了对≥1120G分布式清洗能力的统一调度,更从根本上解决了异构环境下的协同难题,为“CRP-ESM模型”的落地提供了坚实的技术底座。
3.3. 网络拓扑与部署
以省级管局侧为统一指挥中枢,统筹调度移动、电信、联通三大运营商的分布式清洗资源,构建全省全域一体化防御体系(如图5所示)。各运营商域内部署多级异构清洗能力,通过国干/省干、骨干直连低时延互联;所有清洗设备通过标准化API与管局平台对接,支持指令级穿透,秒级下发IP封禁、BGP黑洞等策略,聚合形成≥1120G的统一防护带宽。

图5系统网络拓扑图
4. 典型场景验证
4.1. 验证方法与指标
为科学、客观验证CRP-ESM 模型有效性,构建互联网健壮性评估指标集,围绕三大典型攻防场景设计严格A/B测试(对照实验)。所有实验在授权真实网络环境进行,通过高保真攻击仿真系统注入可控流量,采集脱敏归一化性能数据,各场景均设明确基线以凸显平台引入前后效能差异。
4.2. 健壮性场景验证与结果分析
(1) 韧性验证:常态防护与自动化闭环
实验设计:选取一个已纳管的重点对象,分别在无平台介入(基线)和平台全自动闭环两种模式下,施加相同强度(5Gbps)的HTTP Flood攻击。
基线表现:依赖企业本地安全设备,平均响应时延长达8.2分钟,且因规则库滞后,误杀率高达12.7%。
平台表现:平台自动完成“监测-识别-调度-恢复”闭环。
量化评估指标与结果:
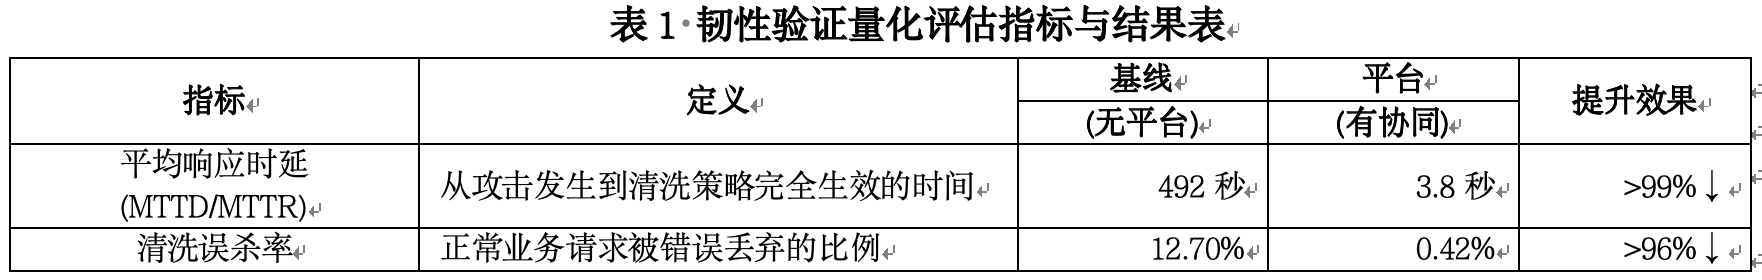
结论:平台通过自动化闭环,将日常防护的敏捷性与精准度提升了一个数量级,显著增强了边缘韧性。
(1) 弹性验证:应急协同与跨域调度
实验设计:模拟未纳管关键系统遭180G UDP反射放大攻击,向管局求助。攻击流量超单AS阈值时,触发CRP-ESM模型协同调度层C,启动弹性伸缩机制,从全局资源池调配资源,对比传统人工协调流程(基线)与平台半自动应急调度响应模式。
基线表现:需跨企业电话、邮件协调,平均耗时2.1小时才能调集足够资源,期间业务完全中断。
平台表现:管局通过平台一键发起应急请求,系统自动从全局资源池调度清洗能力。
量化评估指标与结果:
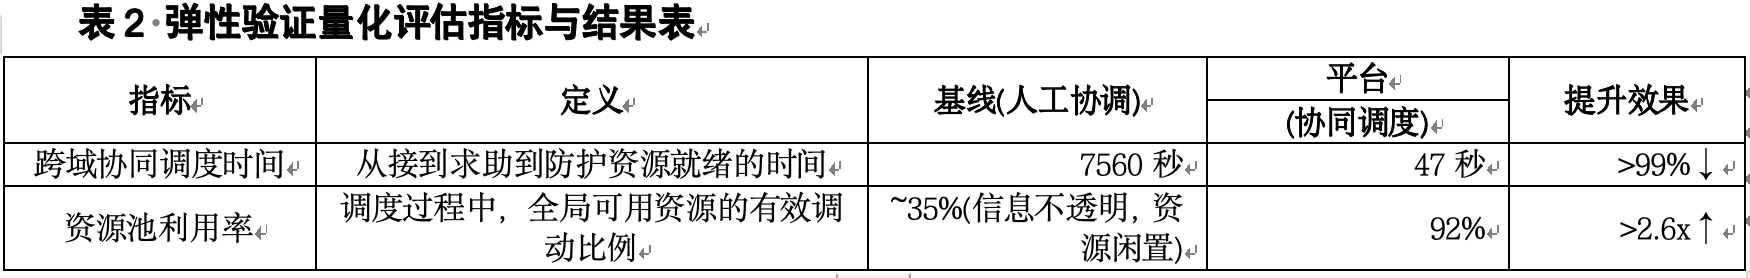
结论:平台通过标准化的跨域协同机制,将应急响应从“小时级”压缩至“秒级”,并极大提升了全局闲置资源的利用效率,充分验证了骨干网络的弹性扩展能力。
(1) 生存力验证:极限抗毁与多网汇聚
实验设计:在模拟重大活动保障场景中,对核心业务节点发起峰值400Gbps的多向量混合攻击(SYN Flood+HTTP Flood),远超单一运营商处理能力。对比无协同平台(基线)与启用“三网汇聚清洗”两种模式下的业务连续性。
基线表现:攻击流量迅速饱和接入链路,导致核心业务对外连接完全中断,端到端时延飙升至无穷大(连接超时)。
平台表现:基于CRP-ESM模型的弹性伸缩机制,平台自动聚合三网清洗能力(总容量≥1120G),形成统一防御阵线。
量化评估指标与结果:
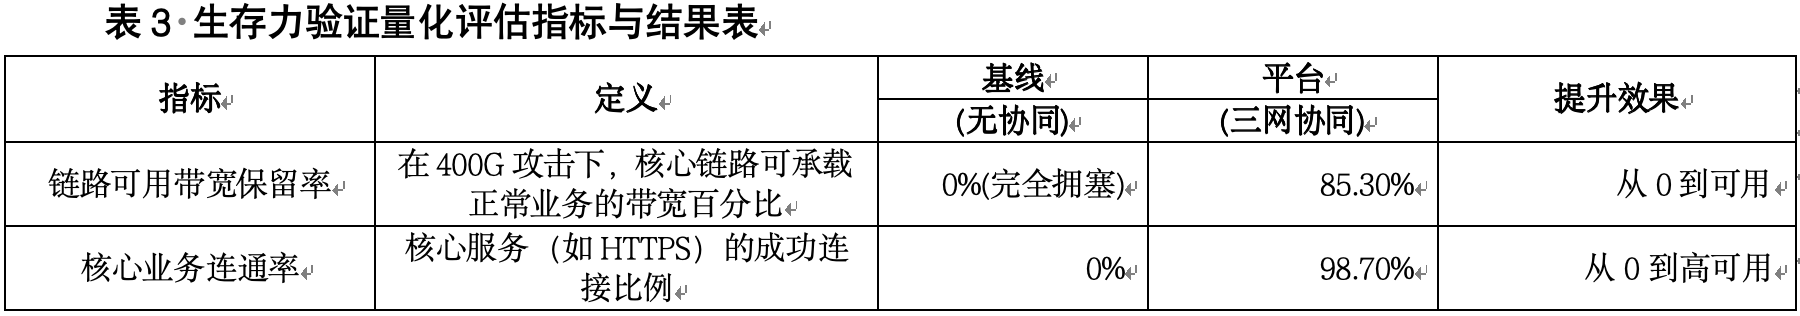
结论:在极端压力下,三网汇聚清洗机制成功将网络从崩溃边缘拉回。这证明在超大规模洪峰下,CRP-ESM模型能有效吸收过载风险,维持网络巨连通分量完整,保障核心业务高可用。
5. 运营保障机制与演进
5.1. 重保场景
为确保重大会议、赛事或节假日期间关键信息基础设施稳定运行,平台推动保障工作从“临时性、运动式”应急响应向“常态化、流程化”标准操作程序(SOP)转变。主要措施包括7x24小时专家值守、基于历史数据的流量基线评估,以及不同级别攻击的一键式防护策略启停。标准流程固化后,可提升响应效率、降低人为失误,增强保障工作的可靠性和可复制性。
5.2. 常态化攻防演练
平台内嵌攻击仿真系统,用于常态化攻防演练。该机制定期组织省内政务云、金融、能源电力等关键信息基础设施开展“真攻实防”压力测试,模拟复杂攻击场景,主动暴露防御薄弱环节。通过“以攻促防、以练促改”,可检验防护策略并推动各单位优化安全配置和应急预案,实现整体防御能力持续提升。
5.3. 互联网健壮性评估指标体系与持续度量
为实现防御效能可视化与可度量,平台构建区域互联网健壮性指标体系,形成省级DDoS防御效能看板,持续跟踪平均攻击响应时延、跨网协同调度成功率、全局清洗资源利用率、重大事件核心业务连通率等指标。通过长期积累与分析,监管机构可动态评估区域互联网抵御大规模攻击的能力演变,为安全规划、资源投入和政策制定提供数据支撑。
6. 结束语
省DDoS攻防处置建设核心创新是打破三大基础电信企业行业壁垒,开创“政府监管-行业共治-企业协同”三级联动新范式。通过建立统一指挥调度中枢和标准化API接口,平台实现跨网、跨域清洗资源秒级协同与指令穿透,聚合分散防御能力,为省级全域一体化网络安全防御树立标杆。此模式提升本省公共互联网健壮性,其设计思路和协同机制对其他面临类似挑战的边疆省份及区域有借鉴意义,证明政府统筹下可通过机制创新和技术整合盘活安全资源,构建区域性联防体系。
展望未来,该平台有广阔演进空间。一方面,可深度融合AI大模型技术,实现对复杂、未知攻击的智能研判与自动化策略生成,从“基于规则”迈向“基于智能”;另一方面,需前瞻性布局下一代互联网架构,适配IPv6环境下的流量特征与安全挑战,构建面向未来、支持IPv6的协同防御能力,确保数字边疆安全。
参考文档:
[1] 岳猛, 王怀远, 吴志军, 刘亮. 云计算中DDoS攻防技术研究综述[J]. 计算机学报, 2020, 43(12): 2315-2336.
[2] 罗文俊, 徐明, 黄海平等. DDoS攻击防御技术研究进展: 回顾与展望[J]. 通信学报, 2021, 42(5): 161-179.
[3] Zargar S T, Joshi J, Tipper D. A survey of defense mechanisms against distributed denial of service (DDoS) flooding attacks[J]. IEEE Communications Surveys & Tutorials, 2013, 15(4): 2046-2069.
[4] 中华人民共和国国务院. 《关键信息基础设施安全保护条例》 中华人民共和国国务院令第745号[EB/OL]. (2021-07-30).
[5] Callaway D S, Newman M E J, Strogatz S H, et al. Network robustness and fragility: Percolation on random graphs[J]. Physical Review Letters, 2000, 85(25): 5468-5471.
[6] Cohen R, Erez K, Ben-Avraham D, et al. Resilience of the internet to random breakdowns[J]. Physical Review Letters, 2000, 85(21): 4626-4628.
[7] Motter A E, Lai Y C. Cascade-based attacks on complex networks[J]. Physical Review E, 2002, 66(6): 065102.
[8] Tanenbaum A S, Wetherall D J. Computer Networks[M]. 5th ed. Boston: Pearson, 2011.
[9] Lamport L. Time, clocks, and the ordering of events in a distributed system[J]. Communications of the ACM, 1978, 21(7): 558-565.
[10] Dainotti A, Pescapè A, Claffy K C. Issues and future directions in traffic classification[J]. IEEE Network, 2012, 26(1): 35-40.
Leivadeas A, Falkner M. A survey on intent-based networking[J]. IEEE Communications Surveys & Tutorials, 2023, 25(1): 625-655.
